
Falsos emuladores de PS5 no GitHub estão roubando senhas e dados pessoais
Pesquisadores de segurança identificaram repositórios falsos de emuladores de PlayStation 5 no GitHub usados para distribuir malware capaz de roubar senhas e informações pessoais. O golpe também tenta escapar da detecção do antivírus e apagar vestígios da infecção, colocando em risco quem procura executar jogos de PS5 no PC.
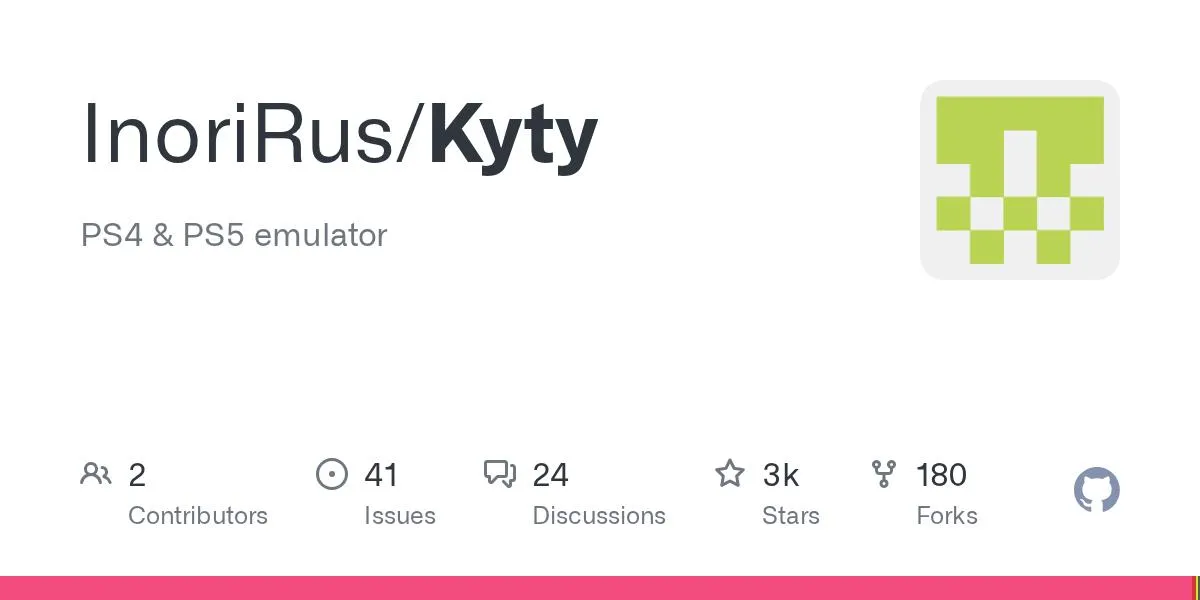
A busca por emuladores de PlayStation 5 para PC pode levar jogadores a um problema que vai muito além de programas que não funcionam. Segundo informações atribuídas à equipe de investigação da NordVPN, criminosos estão utilizando repositórios falsos no GitHub para distribuir arquivos maliciosos disfarçados de emuladores legítimos.
Entre os nomes citados estão Kyttyps5 e AnyPS5. Os programas são apresentados como ferramentas de emulação, mas podem servir como porta de entrada para softwares desenvolvidos para capturar credenciais e outros dados sensíveis armazenados no computador.
O caso chama a atenção porque o GitHub é amplamente utilizado para distribuir projetos de código aberto, incluindo ferramentas experimentais. Entretanto, a presença de um programa na plataforma não significa que ele seja seguro ou que tenha sido publicado pelos desenvolvedores originais.
Como o malware rouba senhas no Windows
De acordo com a investigação, o ataque utiliza uma sequência de ações para dificultar a identificação da ameaça. Em vez de simplesmente executar um programa falso, o arquivo malicioso tenta alterar as condições de segurança do sistema antes de coletar informações.
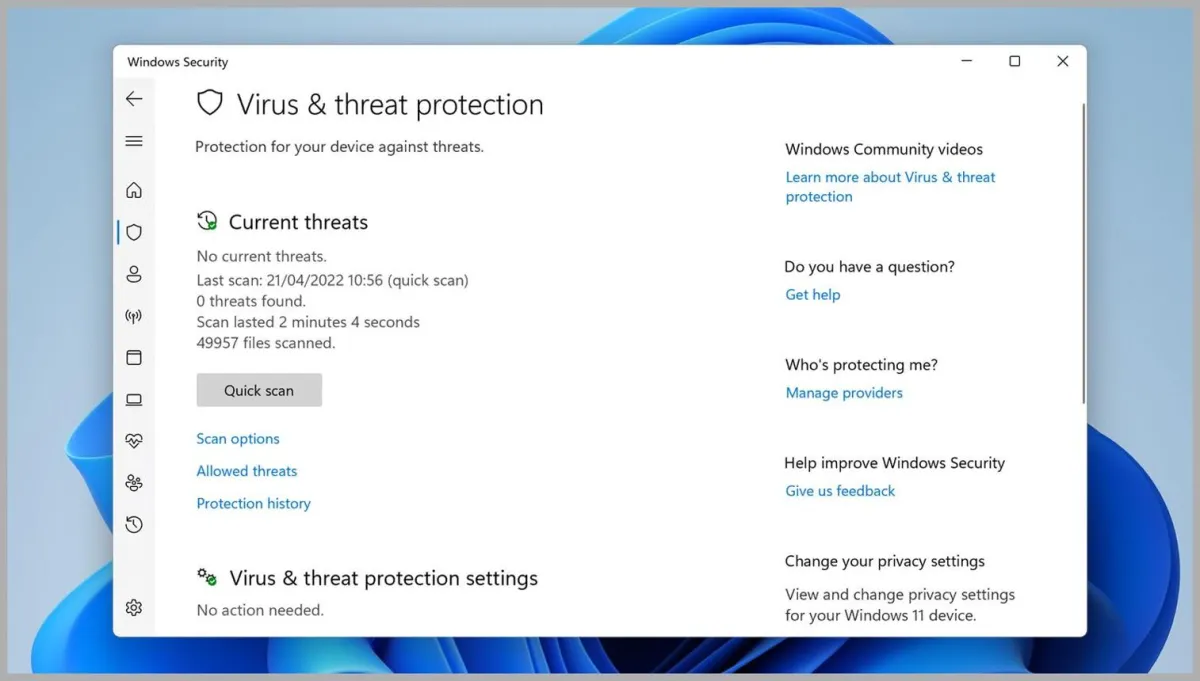
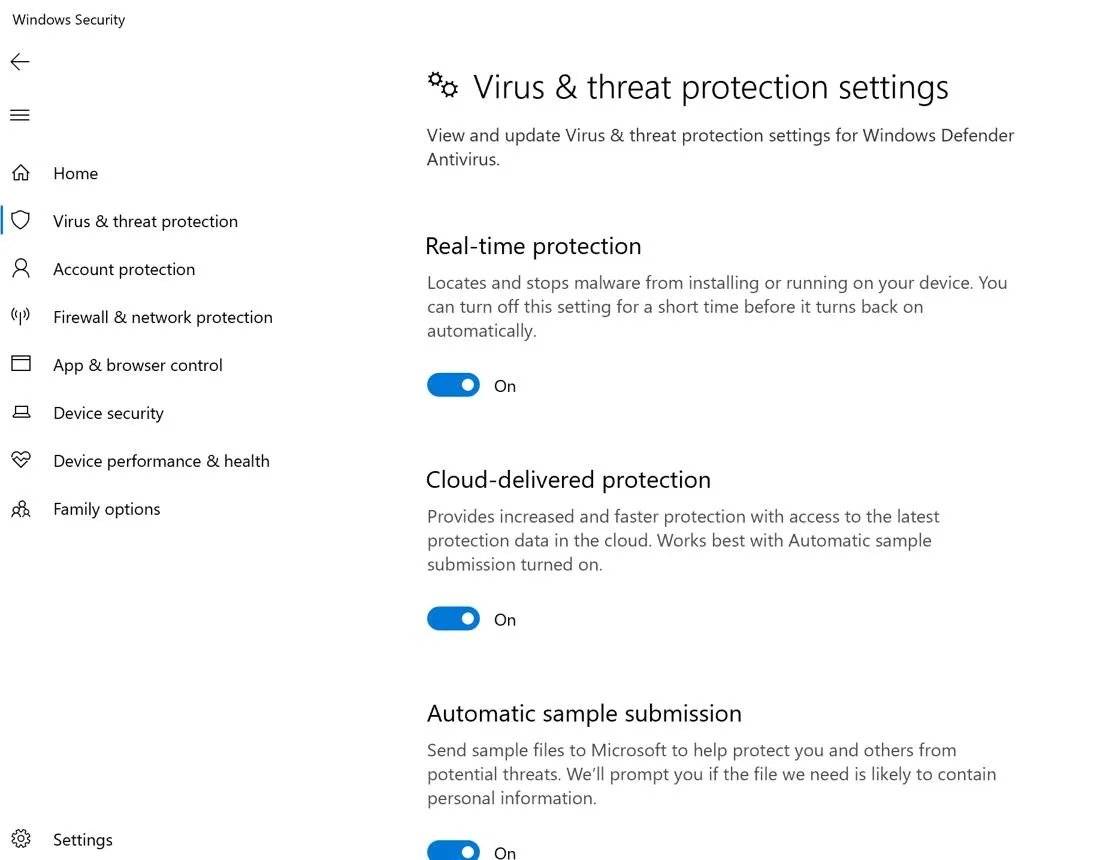
O primeiro passo é adicionar exclusões ao Microsoft Defender, o antivírus integrado ao Windows. Essas regras podem impedir que determinados arquivos ou pastas sejam examinados durante verificações de segurança, criando uma oportunidade para o malware operar com menos chances de ser detectado.
Na sequência, o programa instala um infostealer, categoria de malware especializada em coletar informações sensíveis. Dependendo das permissões disponíveis e dos dados acessíveis no computador, esse tipo de ameaça pode buscar senhas armazenadas, credenciais e outras informações pessoais.
A última etapa descrita pela investigação envolve um script de limpeza que apaga arquivos relacionados à própria infecção. Isso pode dificultar a identificação posterior do ataque, embora não signifique que todos os vestígios sejam necessariamente eliminados.
O risco não se limita às contas de jogos. Credenciais comprometidas podem permitir tentativas de acesso a e-mails, redes sociais e outros serviços, especialmente quando o usuário reutiliza a mesma senha em diferentes plataformas.
Por que os fãs de emulação são alvos?
Marijus Briedis, diretor de tecnologia da NordVPN, aponta que a comunidade de emulação pode ser um alvo atraente porque seus integrantes frequentemente experimentam projetos em desenvolvimento e executam programas sem assinatura digital.
Esse comportamento não significa que emuladores sejam inerentemente perigosos. Projetos legítimos podem estar em estágios experimentais, apresentar limitações e distribuir versões de teste. O problema surge quando criminosos exploram essa familiaridade para fazer um arquivo malicioso parecer confiável.
O GitHub também não garante automaticamente a segurança de tudo o que é publicado na plataforma. É necessário verificar quem mantém o projeto, seu histórico de desenvolvimento e a procedência dos arquivos disponibilizados.
Repositórios com nomes semelhantes aos de projetos conhecidos merecem atenção especial. Uma página recém-criada, com pouca atividade e arquivos sem histórico confiável, pode ser um sinal de alerta, principalmente quando tenta imitar a identidade visual de um desenvolvedor estabelecido.
Como se proteger ao baixar emuladores de PS5
Quem procura emuladores de PlayStation 5 para Windows deve adotar alguns cuidados antes de executar qualquer arquivo baixado da internet:
Confira o repositório oficial: verifique se a página pertence à equipe responsável pelo projeto e se está vinculada aos canais oficiais dos desenvolvedores.
Analise o histórico: observe a atividade do repositório, os lançamentos anteriores e a consistência das informações publicadas.
Não desative o antivírus: não crie exclusões de segurança apenas porque um instalador solicita isso. Um pedido desse tipo deve ser tratado com cautela.
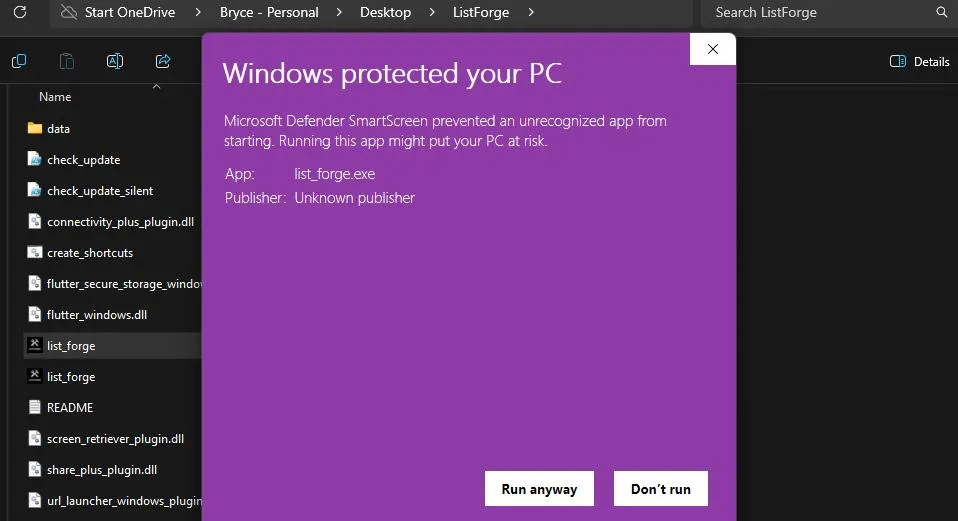
Desconfie de executáveis inesperados: compare os arquivos oferecidos com os indicados na documentação oficial do projeto.
Proteja suas senhas: utilize senhas exclusivas e autenticação em dois fatores sempre que disponível.
Se você já executou um arquivo suspeito, interrompa seu uso e faça uma verificação de segurança no Windows. Caso haja indícios de infecção, utilize um dispositivo confiável para alterar as senhas das contas importantes, começando pelo e-mail principal, e encerre sessões desconhecidas. Como o malware descrito tenta alterar as configurações do antivírus, uma análise adicional com ferramentas de segurança confiáveis pode ser necessária.
A procura por emulação aumenta a exposição a golpes
A reportagem relaciona o interesse recente por emuladores de PS5 às mudanças na estratégia da Sony em relação aos lançamentos de seus jogos para PC. Esse contexto ajuda a explicar por que ferramentas experimentais podem atrair mais atenção, mas não comprova, por si só, a dimensão do aumento na procura.
Também é importante distinguir projetos reais de cópias maliciosas. O desenvolvimento de um emulador de PS5 é um trabalho técnico complexo, e a existência de um repositório com esse nome não comprova que ele consiga executar jogos de maneira funcional.
Para os jogadores, a principal lição é que a curiosidade por novas ferramentas não deve substituir a verificação de segurança. Um download aparentemente legítimo pode colocar em risco informações muito mais valiosas do que o próprio acesso a um jogo.
Conclusão
Os falsos emuladores de PS5 identificados pela investigação atribuída à NordVPN mostram como criminosos podem explorar o interesse por emulação para distribuir programas que roubam dados. A combinação de alterações nas configurações do Microsoft Defender, coleta de credenciais e tentativa de apagar vestígios torna a ameaça especialmente preocupante.
Até que existam informações adicionais sobre a extensão da campanha, não é possível determinar quantos usuários foram afetados. Ainda assim, verificar a origem dos downloads e manter as proteções do Windows ativas são medidas essenciais para reduzir o risco.
Fontes
O que achou da notícia?
0 reações
LEIA TAMBÉM
💬 Fórum da Comunidade 0
Ninguém comentou ainda.